Bastidores· Arrumando a casa · parte 5
Um padrão para todos os domínios, inclusive os de produtos futuros.
Os oito pontos do padrão de domínio que defini, como os domínios estavam, o que apliquei em 29 e 30 de outubro e o que ficou pendente.

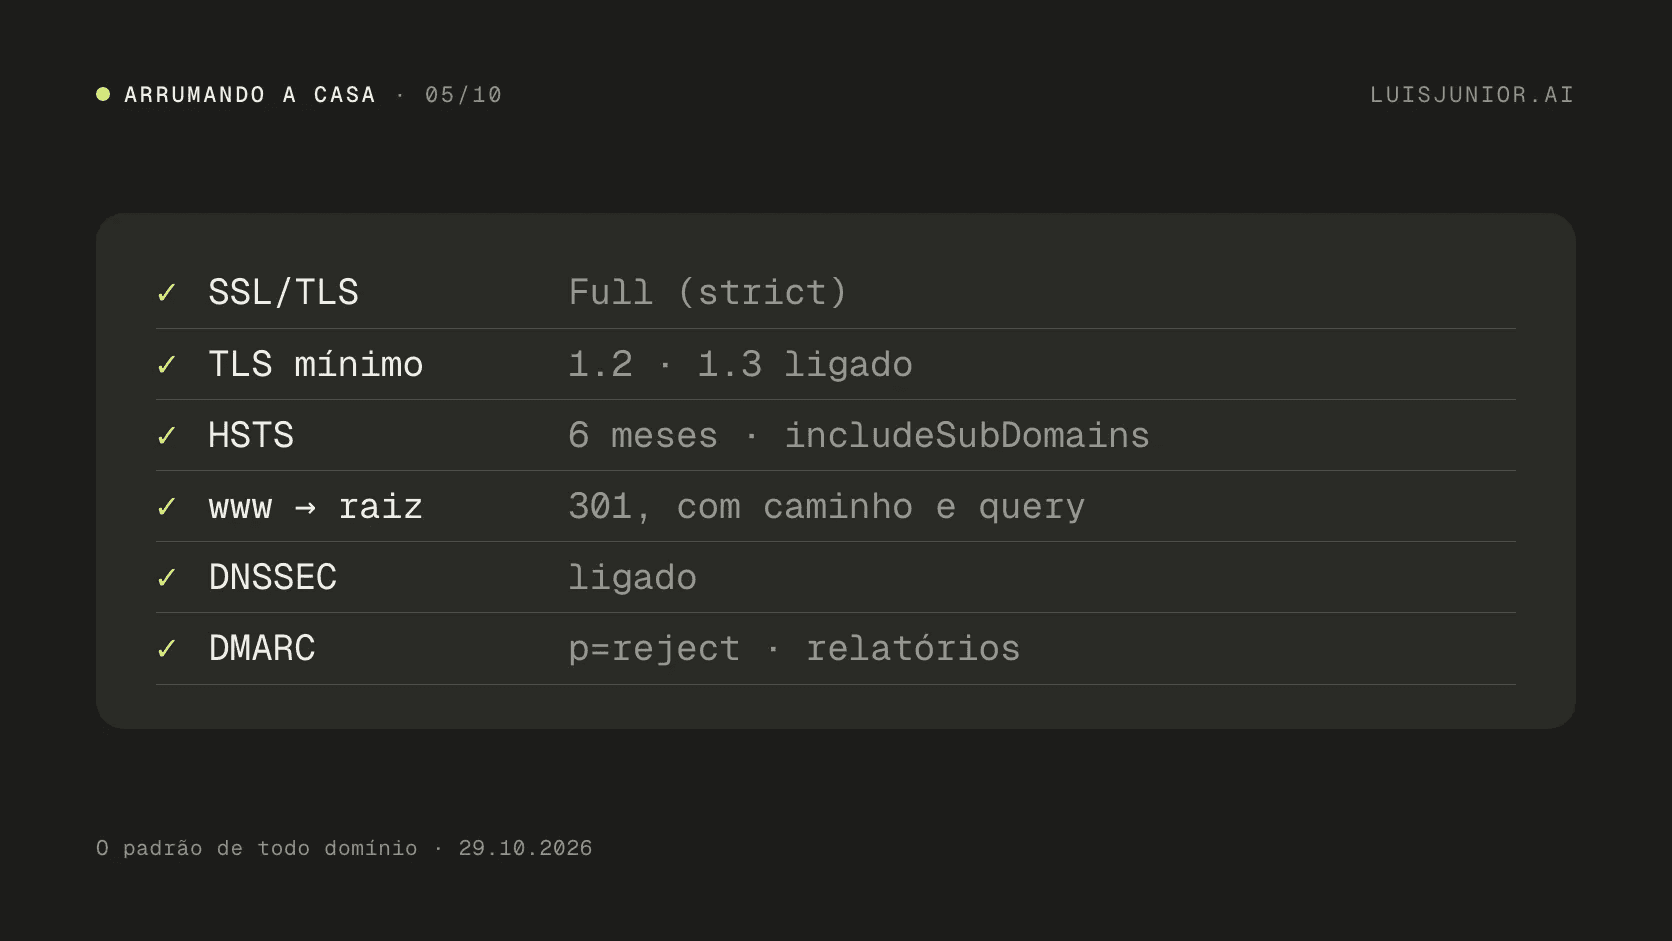
Em 29 de outubro de 2026, meus domínios ainda não seguiam um padrão comum. Havia domínios em duas contas da Cloudflare, o TLS mínimo aceito era 1.0 e não havia HSTS nem DNSSEC. Naquele mesmo dia escrevi o padrão que vale para todo domínio, inclusive os de produtos que ainda vão nascer.
Apliquei o padrão nas zonas em 29 e 30 de outubro. O que ficou pendente aparece numa seção própria, com a data de conferência.
Os domínios estavam em contas e configurações diferentes
Os domínios luisjunior.ai e pagenello.com estavam na conta pessoal antiga da Cloudflare. O clipleve.com era registrado na GoDaddy, e o clipleve.com.br estava no Registro.br com uma página de estacionamento da GoDaddy. Um domínio .com.br ainda tinha o DNS fora da Cloudflare.
Nas zonas, o TLS mínimo era 1.0, não havia HSTS nem DNSSEC, e o DMARC estava em none. O domínio do Garfim aceitava TLS 1.0 e 1.1 e não tinha SPF nem DMARC.
O padrão tem oito pontos para qualquer domínio
Dois termos aparecem na lista. HSTS é o cabeçalho que manda o navegador usar sempre HTTPS no domínio. DMARC é a regra que diz a quem recebe o que fazer com mensagens que dizem vir do seu domínio e não passam na checagem.
O padrão, como ficou definido em 29 de outubro:
- A zona fica em uma única conta da Cloudflare. O registro fica na Cloudflare Registrar, com renovação automática e bloqueio de transferência. A exceção é o
.com.br, que a Cloudflare não registra: ele fica no Registro.br, com os nameservers da Cloudflare. - O DNSSEC fica ligado. Ele só é desligado durante uma mudança de conta ou de registrador.
- A raiz é o endereço principal. O
wwwvai para a raiz com 301, preservando caminho e query, e o HTTP vai para HTTPS também com 301. - SSL/TLS em modo Full (strict), com TLS mínimo 1.2, TLS 1.3 ligado e Automatic HTTPS Rewrites ligado.
- HSTS de 6 meses (
max-age=15552000), comincludeSubDomainse sempreload. - Recebimento pelo Email Routing, um único SPF na raiz, DKIM do envio da Cloudflare e DMARC
p=rejectquando todo envio estiver alinhado, com relatórios no DMARC Management da Cloudflare. - Domínio que não manda nem recebe e-mail tem MX nulo, que avisa que ele não recebe mensagens, além de
v=spf1 -alle DMARCp=reject. Assim ninguém usa o domínio para falsificar remetente. - Domínio secundário da marca, como o
.com.brde um produto.com, redireciona com 301 para o principal e não tem e-mail.
Em dois dias, o padrão foi aplicado nas zonas
Em 29 de outubro, luisjunior.ai e pagenello.com foram para a conta principal. O DNS foi recriado a partir da exportação, com 10 e 17 registros. O proxy só voltou na raiz e no www depois que o certificado universal ficou ativo, e as duas zonas ativaram às 19:37 UTC.
No mesmo dia, o padrão de SSL/TLS e HSTS foi aplicado em 8 zonas. Os sites seguiram respondendo 200, e TLS 1.0 e 1.1 passaram a ser recusados também no Garfim. O DNSSEC ficou ligado em cinco zonas, e no .com.br o registro DS foi publicado no Registro.br.
O clipleve.com.br também ganhou uma zona com 301 para clipleve.com e com o e-mail bloqueado. Em 30 de outubro veio a limpeza: saíram os registros de verificação do GPT Sites, três registros do Brevo que o site não usava mais e os registros do antigo servidor de e-mail. Também saíram 15 regras do Email Routing que apontavam para endereços sem caixa, já que o catch-all levava tudo ao destino certo.
Ainda em 30 de outubro, o DMARC Management foi ligado nos 6 domínios que têm e-mail, e as regras de www ganharam um nome único: o do produto, seguido de www para HTTPS principal. Depois de cada mudança, eram conferidos três pontos: os sites respondendo 200, o www e o HTTP com 301, e os resolvedores públicos já sem os registros apagados.
Nem tudo fechou no mesmo dia
O DNSSEC de quatro domínios registrados na Cloudflare Registrar ficou pending por quase 24 horas, porque o registro DS não foi publicado. Em 30 de outubro, por volta das 17:20 UTC, o DNSSEC desses domínios foi desligado e religado. A conferência começa em 31 de outubro. Se o DS continuar sem aparecer, o caso vira chamado no suporte da Cloudflare.
O clipleve.com também segue pendente. Ele sai da GoDaddy para a Cloudflare Registrar a partir de 7 de novembro de 2026, por causa da trava de 60 dias de transferência.
Só darei o DNSSEC por resolvido quando o DS aparecer nesses quatro domínios.
O próximo domínio já nasce no padrão
Um padrão escrito vale mais que uma configuração lembrada. Por isso, o próximo domínio entra na lista e já nasce certo. Na parte 6 da série, conto como ficou o e-mail dos produtos, que é o ponto 6 do padrão.